Webサイト改ざん検知ソリューション | TRUSTORIGIN DVE
「正しい更新」と「改ざん」を、
見分ける。
更新はそのまま、改ざんだけを見逃さない。TRUSTORIGIN DVE は、サイトの「正しい状態」を原本として預かり、全ファイルを定期的に突き合わせます。変わった箇所だけを知らせ、証拠を残して、元に戻します。
メール sales@at-signal.jp
電話 073-499-6588
- 上場企業・官公庁を含む導入実績
- エージェントレス
- SSH/SFTP/FTP/FTPS 対応
- WordPress 対応
- オンプレミス対応
- プライバシーマーク取得
TRUSTORIGIN DVE は、Webサイトの改ざんを検知して、元に戻すサービスです。
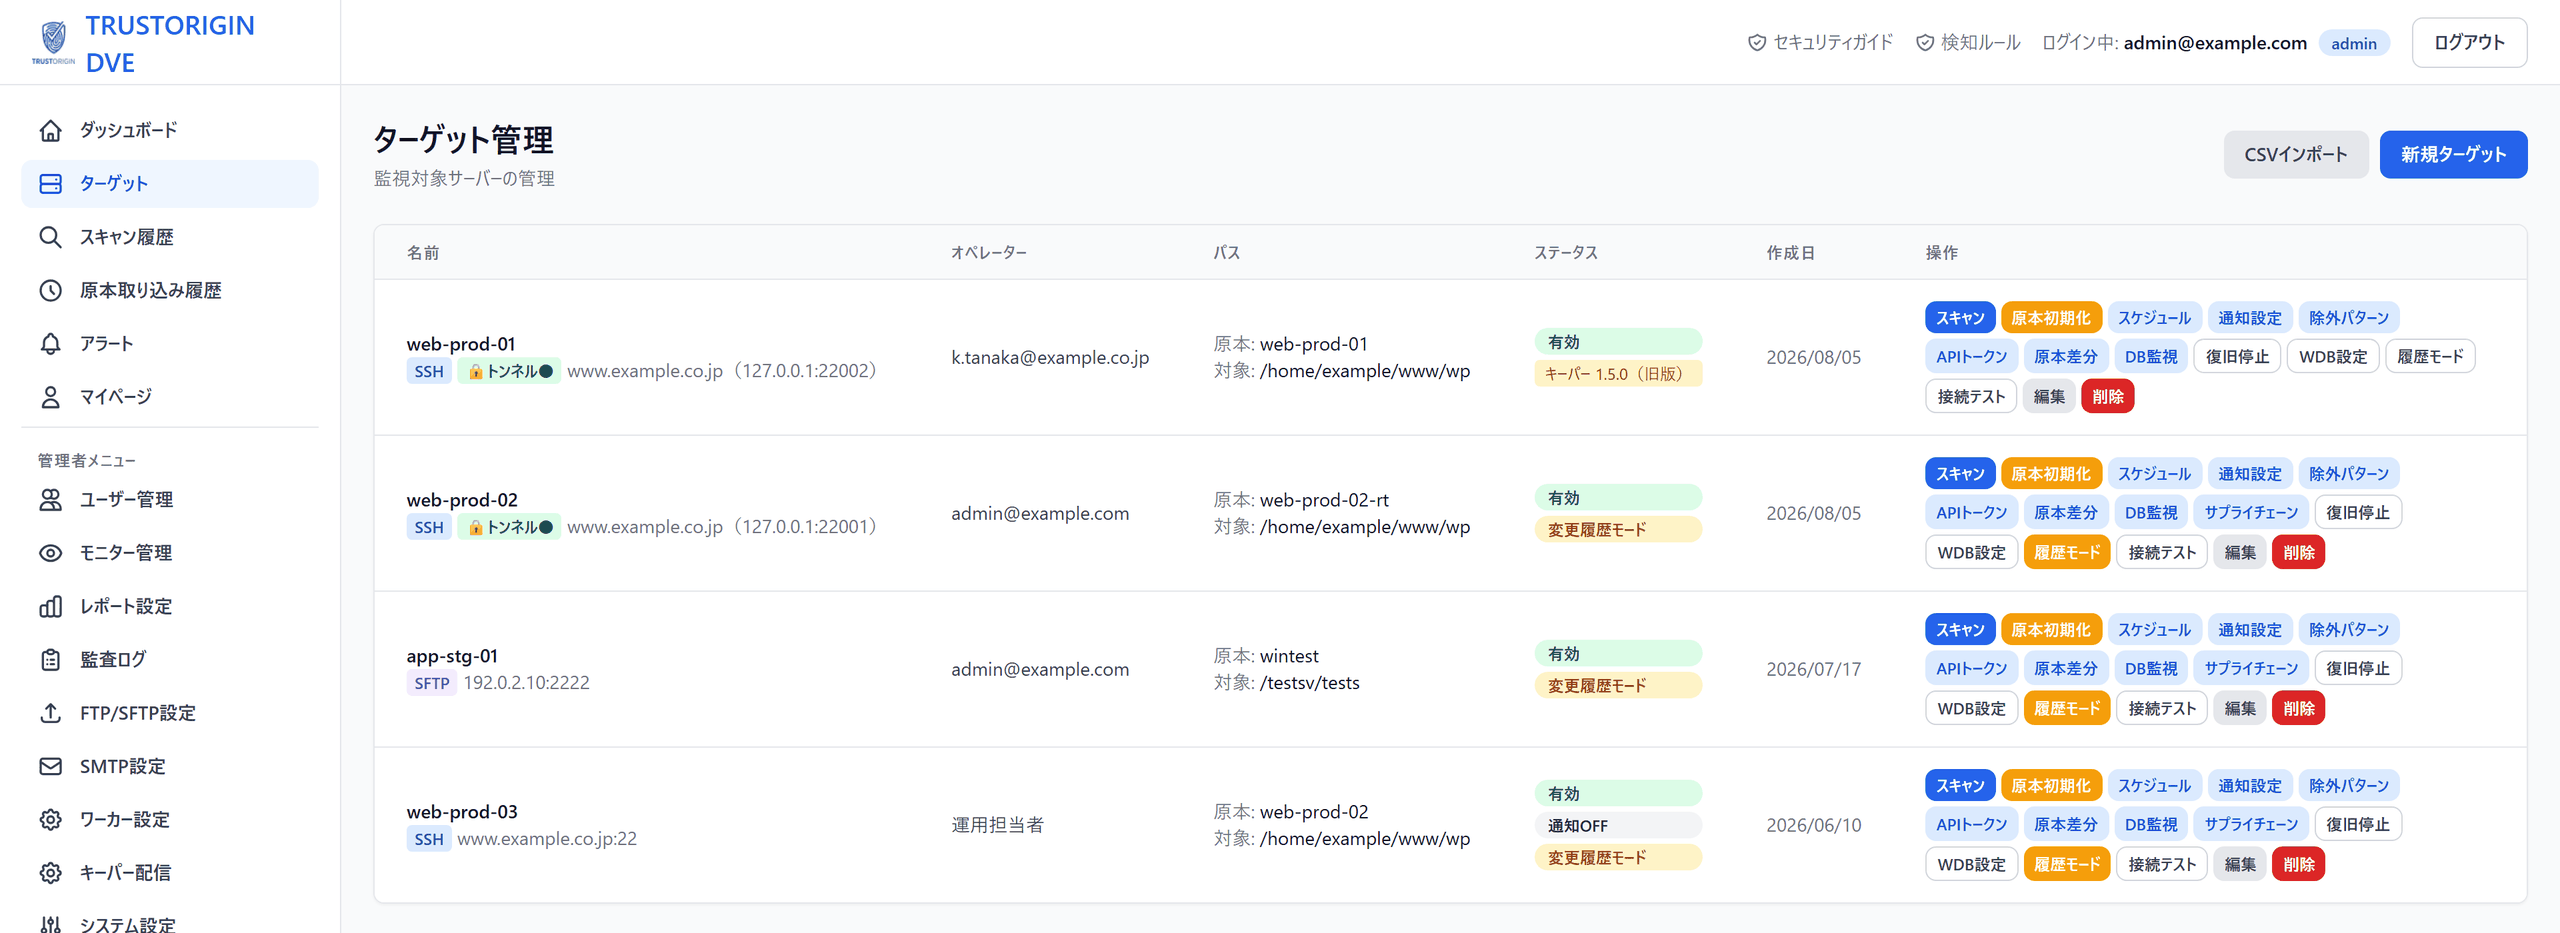
- サイトの「正しい状態」を原本として、こちらのサーバーで預かります。
- 全ファイルを定期的に突き合わせ、変わった箇所だけを知らせます。
- 証拠を残したうえで、原本から元に戻せます。
改ざん検知は、入れることより続けることが難しい。
導入したのに運用が止まってしまう。その原因は、立場によって違う形で現れます。
正当な更新まで検知され、アラートが見られなくなる。
CMS の更新も、プラグインの自動更新も、CI/CD の配信も「ファイルが変わった」としか見えません。一次切り分けに時間が溶け、やがて未対応が溜まります。
気づかないまま、改ざん後の状態がバックアップされる。
世代を遡っても、戻す先が既に汚染されています。「いつ改ざんされたか」が分からない限り、バックアップは復旧手段として機能しません。
どちらも、「変わった瞬間」と「変わった箇所」が分からないことが原因です。
サイトの「正しい状態」を、こちらで預かります。
TRUSTORIGIN DVE は、監視対象の原本を管理サーバー側に保持します。対象サーバーの全ファイルを定期的に原本と突き合わせ、差分だけを取り出します。突合にはファイル同期の予行演習(dry-run)を使うため、対象サーバーに常駐プログラムは置きません。

正当な変更は、変更元から申告される
管理画面の更新や CI/CD の配信が起きたとき、変更を起こしたシステム自身が「この変更は正当だ」というイベントを、変更されたファイルの実体とともに管理サーバーへ送ります。管理サーバーは原本だけを更新します。だから次の突合で差分は出ません。
- メンテナンス窓計画作業の時間帯だけ、検知と自動復旧を止められます。
- 検知除外と復旧除外を分ける「見るけれど、自動では戻さない」領域を定義できます。
- 一時変更フィルタ書き込み途中の変化を、再確認して確定前に落とします。
- データベースの設定値も見るサイトURL・管理者メール・有効プラグイン・管理者一覧の書き換えも検知します。
自社環境で動くか相談する sales@at-signal.jp / TEL 073-499-6588
誤検知がゼロになる、とは言いません。
残るのは、人が判断すべき差分です。TRUSTORIGIN DVE がするのは、判断の要らない差分を、判断の前に消しておくことです。
誤検知の原因である正当な更新を、自動的に切り分けます。そのぶんだけ、手元に届く件数が変わります。
鳴らして終わり、にしない。
- 証拠を残す変化した現物と原本の対を取得し、ハッシュと時刻を付けて保全します。
- どう変わったか見せる原本と現物を行単位で左右に並べて表示します。
- 元に戻す原本から上書きし、権限や属性を保ったまま復旧します。1ファイル単位の手動復旧も選べます。

経路が切れた、権限が足りない——そうした理由で正しく観測できなかったスキャンは、「全ファイルが消えた」ではなく検査不能として扱います。誤った観測で原本を壊さないための設計です。
WAF をすり抜けた後を、誰が見ていますか。
TRUSTORIGIN DVE は WAF や EDR の代わりではありません。見ている層が違います。

| 対策 | 見ている対象 | TRUSTORIGIN DVE との関係 |
|---|---|---|
| WAF | 入口の通信 | すり抜けた後の結果までは見ません。併存します。 |
| EDR | サーバーOS の挙動・プロセス | 「その更新が正当な運用か」という判断軸は持ちません。併存します。 |
| HTTP巡回型の改ざん検知サービス | 外部から到達できる公開ページ | サーバー上のファイル全数を前提としていません。 |
| ファイル変更検知ツール | ファイルの変化 | 変化は捉えますが、正当な更新と区別する仕組みを製品側に持ちません。 |
| TRUSTORIGIN DVE | 対象サーバー上のファイルとデータベース設定値の状態 | 原本との差分で、何がどう変わったかを示します。 |
2つのプランがあります。
検知エンジンは共通です。違いは、組織で使うための層にあります。
Essential
サイトを作って保守している、制作会社・受託開発・フリーランスの方へ
- 納品時の状態を原本として預かる
- 複数サイトをまとめて1つの管理画面で管理
- WordPress プラグインが正当な更新を自動で取り込む
- 30日間の無料期間あり
月額 1万円(税込)から/サイト
Essential について聞くEnterprise
自社サイト・自社システムを運用している、情報システム部門の方へ
- 監査ログ(誰が・いつ・何を変更したか)
- 読取専用の閲覧席でステークホルダーに共有
- Slack/Webhook 連携・ロール別の2要素認証必須化
- 専有テナント/オンプレミス・多数の監視対象
要相談/構成に応じて個別お見積り
Enterprise について聞くどちらが適しているか判断がつかない場合も、現在の構成をお聞かせいただければご案内します。
既存の接続経路だけで動きます。
接続方式
SSH(rsync)/SFTP/FTP/FTPS から選べます。SSH を開けられない対象やレンタルサーバーにも導入できます。
インバウンド通信が不可の場合
対象側から管理サーバーへアウトバウンドで経路を張り、その経路を逆向きに使って検査します。対象側でポートを開ける必要はありません。
導入形態
SaaS(共有テナント)/専有テナント/オンプレミス。インターネット非接続環境向けの構築手順も用意しています。
対象サーバーに常駐プログラムは置きません。顧客情報が揃っていれば、通常7営業日程度で導入できます。
導入前に確認されることをまとめました
WAF やセキュリティプラグインとの違いは何ですか。
WAF もセキュリティプラグインも、入口の通信を見ています。TRUSTORIGIN DVE が見るのは、公開されているファイルそのものの状態です。層が違うため、置き換えではなく併存します。
対象サーバーに何かインストールするのですか。
いいえ。対象サーバーに常駐プログラムは置かず、既存の接続経路(SSH(rsync)/SFTP/FTP/FTPS)だけで全ファイルを突き合わせます。
バックアップを取っているので、不要ではありませんか。
改ざんに気づいていなければ、改ざん後の状態がそのままバックアップされます。世代を遡っても、戻す先が既に汚染されている状態です。「いつ改ざんされたか」が分かって初めて、バックアップは復旧手段として機能します。
自分たちの更新が改ざん扱いされませんか。
変更を起こしたシステム自身が「これは正当な変更だ」と管理サーバーへ申告し、原本だけが更新されます。WordPress の場合は専用プラグインが、管理画面の操作・プラグイン/テーマの更新・自動更新を取り込みます。通常の更新やカスタマイズは、そのままで構いません。
誤検知はゼロになりますか。
ゼロにはなりません。TRUSTORIGIN DVE がするのは、誤検知の原因である正当な更新を自動的に切り分けることです。残るのは、人が判断すべき差分だけになります。
レンタルサーバーで SSH が使えません。
SFTP/FTP/FTPS を選べます。接続プロトコルによって検知の考え方は変わりません。
WordPress 以外のサイトでも使えますか。
使えます。検知そのものは CMS の種類に依存しません。専用プラグインによる正当な更新の自動反映は、WordPress 向けの機能です。
自動復旧で、サイトを壊しませんか。
復旧は原本と一致させる範囲に限定されます。「検知はするが自動では戻さない」領域を別系統で指定できるため、ユーザー投稿の格納先などを自動復旧の対象外にできます。原本へ取り込む前の差分レビュー承認も標準機能です。
アットシグナル株式会社
| 商号 | アットシグナル株式会社(At Signal Inc.) |
|---|---|
| 本社 | 〒640-8341 和歌山県和歌山市黒田1-1-19 阪和第一ビル |
| 東京オフィス | 〒105-0004 東京都港区新橋2-20-15 新橋駅前ビル1号館6階 |
| 設立 | 2017年4月1日 |
| 代表者 | 代表取締役社長 竹迫 一郎 |
| 事業内容 | M2M/IoT技術+Cloud System を活用した高齢者見守り事業、Security 事業、Cloud System 連携事業 |
| 連絡先 | TEL 073-499-6588/FAX 073-499-6433 |
まず、現在の構成をお聞かせください。
対象サーバーの構成と接続経路が分かれば、導入できるかどうかをその場でお答えします。
メール sales@at-signal.jp
電話 073-499-6588
上場企業・官公庁を含む導入実績/導入は通常7営業日程度